Correos lanza una herramienta para detectar 'phishing' en el mail: cómo funciona y cómo comprobar si un correo es seguro
La compañía incorpora un sistema gratuito que permite comprobar si los mensajes recibidos son auténticos o fraudulentos.
-Actualizado a
Los correos electrónicos fraudulentos se han convertido en una de las principales vías utilizadas por los ciberdelincuentes para intentar robar datos personales y bancarios. Una de las prácticas más habituales consiste en suplantar la identidad de empresas conocidas, como Correos, mediante mensajes que alertan de problemas con la entrega de un paquete o solicitan realizar un pago pendiente. Estas comunicaciones pueden parecer auténticas a primera vista, lo que dificulta distinguirlas de los avisos oficiales y aumenta el riesgo de caer en una estafa.
Para hacer frente a este problema, Correos ha puesto en marcha una nueva herramienta en su página web que permite comprobar si un correo electrónico recibido en su nombre es verdadero o un intento de fraude. La iniciativa busca reforzar la seguridad de los usuarios ante los ataques de phishing, una técnica que utiliza mensajes engañosos para obtener información confidencial. Con este nuevo sistema, la compañía pretende facilitar la identificación de comunicaciones sospechosas y evitar que los consumidores proporcionen sus datos a través de enlaces fraudulentos.
¿Cómo funciona este nuevo verificador?
El nuevo sistema de Correos permite comprobar si un correo electrónico recibido en nombre de la compañía es auténtico o podría tratarse de una estafa. Para utilizarlo, el usuario debe entrar y introducir dos datos: la dirección de email en la que ha recibido el mensaje y el código de letras y números que aparece al final de este. Una vez completada la información, la herramienta realiza una comprobación y muestra el resultado. El verificador puede encontrarse en la página web oficial de Correos, dentro del apartado de atención al cliente y seguridad de la información.
Relacionado con este tema
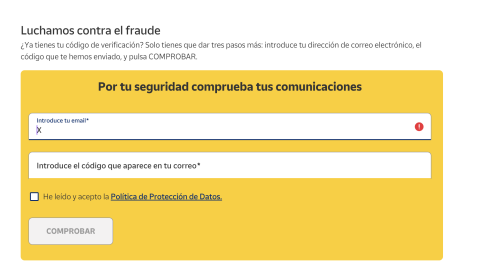
Si aparece la palabra "OK", significa que el mensaje ha sido enviado por Correos. En cambio, si el sistema ofrece una respuesta diferente, es importante desconfiar del contenido, ya que podría tratarse de un intento de fraude. En ese caso, se recomienda no abrir los enlaces incluidos en el correo ni proporcionar datos personales o bancarios.
Para reforzar la seguridad, Correos está incorporando de forma progresiva un código único y personalizado a sus comunicaciones electrónicas, especialmente a las relacionadas con la entrega de paquetes y otros envíos. Este identificador permite comprobar la procedencia del mensaje, aunque solo puede verificarse una vez. Además, la compañía advierte de que los correos relacionados con paquetería deben incluir dicho código, por lo que su ausencia puede ser una señal de alerta.
Por último, es fundamental acceder al verificador directamente desde la web oficial de Correos, en lugar de utilizar enlaces que aparezcan en mensajes sospechosos. De esta manera, los usuarios podrán comprobar la autenticidad de las comunicaciones sin exponerse a posibles páginas fraudulentas que intenten hacerse pasar por la empresa.
Relacionado con este tema
¿Qué es el 'phishing'?
El phishing es un método de estafa digital con el que los ciberdelincuentes intentan hacerse pasar por empresas, organismos públicos o servicios conocidos para engañar a los usuarios. Su principal objetivo es conseguir información confidencial, como contraseñas o datos bancarios, obtener dinero de forma fraudulenta o instalar programas maliciosos en los dispositivos de las víctimas. Para ello, suelen enviar mensajes que aparentan ser oficiales y que piden realizar alguna acción, como acceder a un enlace, descargar un archivo o introducir información personal.
Este tipo de fraude puede llegar a través de diferentes medios. Cuando se utiliza el correo electrónico se conoce como phishing, mientras que si el engaño se produce mediante mensajes SMS recibe el nombre de smishing y, si se realiza por teléfono, se denomina vishing. Aunque cambie la forma de contactar con la víctima, el procedimiento es similar: los estafadores utilizan la identidad de una entidad de confianza para conseguir que la persona siga sus instrucciones sin sospechar que se trata de un fraude.
¿Cuántos ciberdelitos llevamos este año?
La ciberdelincuencia continúa creciendo en España, con un aumento de los ataques informáticos durante los primeros meses de 2026. Según un informe elaborado por NTT Data, entre enero y junio se identifican 879 ciberataques en la muestra analizada, un 45% más que los 605 detectados durante el segundo semestre de 2025. Este incremento se sitúa a España entre los países europeos con mayor actividad maliciosa observada por la compañía, por encima del crecimiento registrado en Alemania, donde los ataques aumentan en un 31%.
Entre las principales amenazas destacan las estafas mediante phishing, el secuestro de datos o ransomware, la extorsión digital y el robo de información personal. De hecho, la ciberdelincuencia ya representa el 20,6% de toda la criminalidad registrada en España, mientras que las estafas informáticas suponen más del 90% de los delitos cometidos a través de medios digitales. Estas cifras reflejan la importancia que han adquirido los fraudes por internet, especialmente aquellos en los que los delincuentes se hacen pasar por empresas o instituciones para conseguir datos confidenciales.
Uno de los factores que está favoreciendo este crecimiento es el uso de la inteligencia artificial por parte de los ciberdelincuentes, que permite crear mensajes fraudulentos cada vez más difíciles de identificar. Gracias a esta tecnología, los estafadores pueden elaborar correos electrónicos personalizados, imitar comunicaciones oficiales y utilizar información robada previamente para hacer que sus engaños resulten más creíbles. Esto supone un riesgo añadido para los usuarios, que pueden recibir mensajes aparentemente legítimos de empresas conocidas, como Correos, sin sospechar que se trata de un intento de phishing.
El problema también tiene importantes consecuencias económicas. A escala mundial, el impacto anual del cibercrimen supera los 10,5 billones de euros, mientras que el coste medio de una brecha de seguridad se acerca a los cuatro millones de euros. Además, los expertos advierten de que los ataques ya no proceden únicamente de grandes organizaciones criminales, sino también de pequeños grupos que utilizan herramientas tecnológicas avanzadas para cometer fraudes. En España, sectores como el turismo presentan una especial exposición debido a su dependencia de las plataformas digitales y al intercambio constante de información entre empresas y clientes.
El aumento de las estafas digitales y la utilización de nuevas tecnologías están haciendo que los intentos de phishing sean cada vez más frecuentes y sofisticados. En este contexto, herramientas como el nuevo verificador de Correos pueden ayudar a los consumidores a comprobar la autenticidad de los mensajes que reciben. No obstante, sigue siendo importante desconfiar de comunicaciones sospechosas, evitar enlaces desconocidos y comprobar siempre la procedencia de cualquier solicitud de información personal o bancaria.
Comentarios de nuestros socias/os
Para ver los comentarios de nuestros socias y socios, primero tienes que iniciar sesión o registrarte.